【ProTDE_透明資料庫】資料庫裡的機敏資料,靜靜躺著就是風險:ProTDE 資料庫透明加密解決方案
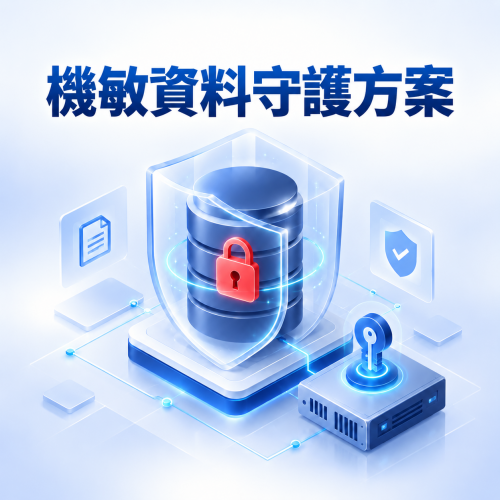
ProTDE 是普鴻資訊(PROVISION)推出的資料庫透明加密解決方案,讓企業以 AES-256 最高安全等級保護資料庫裡的客戶資訊、財務記錄、智慧財產等機敏資產,同時不需要調整既有應用程式邏輯,也不用對基礎架構做複雜變更。資料庫是組織的核心,一旦靜態資料外洩,衝擊往往又快又全面;對有個資法、GDPR、PCI DSS 等法規遵循要求的企業來說,ProTDE 補上的是「資料躺在那裡也要被保護」這一塊。
資料庫的靜態資料,為什麼需要額外保護?
資料庫儲存的往往是企業最核心的資產:客戶個資、財務記錄、交易紀錄、智慧財產。這些資料不像傳輸中的資料有加密通道保護,「靜態」躺在資料庫裡的時候,反而容易被忽略——只要有人拿到資料庫檔案本體或未授權存取權限,機敏資料就直接曝光。在現今的威脅環境下,保護這些靜態資料已經不只是資安最佳實踐,更是符合個資法、GDPR(歐盟一般資料保護規則)、PCI DSS(支付卡產業資料安全標準)等法規、確保業務持續營運的必要條件。
ProTDE 怎麼解決這個問題
ProTDE 提供全面的資料庫透明加密解決方案,用 AES-256 這種目前業界最高安全等級的加密方式保護資料,同時不影響應用程式效能,也不需要對企業既有的基礎架構進行複雜變更——這是「透明加密」的關鍵:加密這件事發生在資料庫層,應用程式邏輯完全不用跟著調整。在金鑰管理上,ProTDE 支援金鑰輪換機制,徹底防止未經授權人員存取敏感數據;所有加密金鑰都集中由 HSM(硬體加密安全模組)保護主金鑰與加密金鑰,且這套硬體安全模組通過 FIPS 140-3 Level 3 認證,提供金融等級的金鑰安全防護。透過 ProTDE,企業能在有效保護敏感資料的同時,專注核心業務發展,並滿足個資法、GDPR、PCI DSS 等各項嚴格的法規遵循要求。
資褓儲存的建議:導入 ProTDE 前可以先做這三件事
普鴻資訊主要服務金融機構這類對法規遵循要求嚴格的客戶,導入資料庫加密方案前,多做一點準備,後續評估會更順利。以下是三個具體建議:
建議一:先盤點哪些資料庫、哪些欄位屬於真正需要加密的機敏資料
不是整個資料庫的每個欄位都需要同等級保護。導入前先盤點客戶個資、財務記錄、交易紀錄這類高風險欄位所在的資料表,能讓加密範圍精準對焦,也方便後續向稽核單位說明保護範圍。
建議二:把金鑰輪換機制排進固定的維運流程,不要只在導入時設定一次
ProTDE 支援金鑰輪換,但這項機制的價值取決於企業有沒有落實定期執行。建議在導入時就把金鑰輪換週期排進 IT 部門的例行維運排程,而不是設定完就束之高閣。
建議三:把法規遵循需求整理成清單,跟資安團隊一起對照 ProTDE 的保護範圍
企業常同時面對個資法、GDPR、PCI DSS 等多項法規,各自的資料保護要求不完全相同。建議先把公司實際適用的法規項目列成清單,逐條對照 ProTDE 的加密與金鑰管理機制,確認保護範圍確實涵蓋稽核會檢查的項目,導入後的法遵報告也會更好寫。
常見問題 Q&A(問答)
Q:導入 ProTDE 需要修改既有應用程式的程式碼嗎?
A:不需要。ProTDE 是透明加密機制,加密發生在資料庫層,不需要調整既有應用程式邏輯,也不用對基礎架構進行複雜變更。
Q:加密會不會拖慢資料庫效能?
A:ProTDE 設計上以不影響應用程式效能為前提,用 AES-256 加密防護的同時,維持原本的資料庫運作效率。
Q:加密金鑰要怎麼保管才安全?
A:加密金鑰由 HSM(硬體加密安全模組)集中保護主金鑰與加密金鑰,這套硬體模組通過 FIPS 140-3 Level 3 認證,提供金融等級的金鑰安全防護,同時支援金鑰輪換機制。
Q:ProTDE 能滿足哪些法規遵循要求?
A:ProTDE 的保護機制可協助企業符合個人資料保護法、GDPR(歐盟一般資料保護規則)、PCI DSS(支付卡產業資料安全標準)與 HIPAA(美國健康保險可攜與責任法案)等政府與企業標準的法規遵循要求。