【ProEKM_金鑰管理】成千上萬把加密金鑰散落各處?ProEKM 讓企業金鑰管理回到「中央控管」
ProEKM 是普鴻資訊(PROVISION)的企業金鑰管理系統,把企業散落在各系統、各應用程式裡的加密金鑰,集中到單一平台管理。隨著企業規模擴張,加密金鑰的數量往往以驚人速度累積,分散管理不僅繁瑣,還容易發生金鑰遺失、毀損或被竊的風險。ProEKM 整合硬體安全模組,並通過 FIPS 140-3 Level 3 認證,讓金鑰管理從「各自為政」變成「中央控管」,同時協助企業滿足金融、醫療等產業的法規遵循與稽核要求。
為什麼分散的金鑰管理會變成風險?
想像企業擁有成千上萬個獨立的保險箱,每個保險箱都配有一把專屬鑰匙—隨著規模擴張,光是管理這些鑰匙本身,就會變得異常繁瑣,也極易發生遺失、毀損或被盜的風險。這正是多數企業加密金鑰管理的真實寫照:金鑰散落在不同系統、不同應用程式裡,沒有統一的生命週期管理,稽核時很難說清楚每一把金鑰目前的狀態與存取記錄,一旦某個環節出問題,往往要花很長時間才能追查。
ProEKM 怎麼解決這個問題
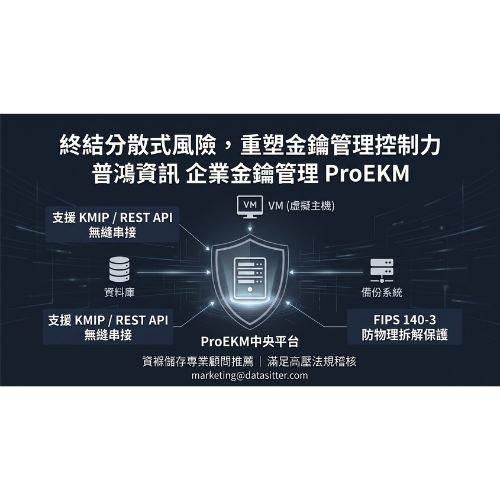
ProEKM 用一個中央平台簡化金鑰生命週期管理,降低管理成本,同時提高可見度與控制力。在整合性上,ProEKM 支援多樣 API 以易於整合,例如業界標準的 OASIS KMIP、REST API,確保能與各種應用程式和裝置互通——實務上可以串接 VM/容器、網站伺服器、資料庫、資料備份系統等常見的企業基礎架構。在安全性上,ProEKM 整合硬體安全模組(HSM),用於安全金鑰的產生、儲存和管理;設備核心配置通過 FIPS 140-3 Level 3 認證的硬體加密模組,並具備「防物理拆解」的強化保護機制,一旦偵測到入侵嘗試,系統就會啟動防護,確保機密不外流。在容量上,ProEKM 可支援儲存超過 200 萬把金鑰,足以應付系統長期歸檔審計的需求。
資褓儲存的建議:導入 ProEKM 前可以先做這三件事
以下是三個具體建議:
建議一:先盤點企業目前到底有多少把加密金鑰、分散在哪些系統
很多企業其實說不出自己有幾把金鑰、分別保護哪些資料。導入前先做一次完整盤點,列出金鑰數量、所在系統、負責人員,這份清單之後也能直接用來規劃 ProEKM 的整合順序。
建議二:優先串接稽核壓力最大的系統,不用一次全面到位
ProEKM 支援 KMIP、REST API 等標準協定,可以逐步串接。建議先從金融、醫療等法規稽核壓力最大的系統開始整合,讓合規效益最快顯現,再逐步擴大到其他系統。
建議三:把金鑰輪轉排進固定的維運流程,並確認稽核報表符合實際需求
ProEKM 能協助滿足金鑰輪轉與稽核需求,但這項價值取決於企業有沒有落實定期執行。建議導入時就跟稽核/法遵團隊確認報表格式與頻率,避免上線後才發現報表不符合稽核單位的要求。
常見問題 Q&A(問答)
Q:ProEKM 能跟企業現有的系統整合嗎?
A:可以。ProEKM 支援多樣 API 以易於整合,包括業界標準的 OASIS KMIP、REST API,能與 VM/容器、網站伺服器、資料庫、資料備份系統等常見架構互通。
Q:ProEKM 能儲存多少把金鑰?
A:ProEKM 可支援儲存超過 200 萬把金鑰,能滿足系統長期歸檔審計的需求。
Q:如果設備遭到實體入侵,金鑰會不會外洩?
A:ProEKM 設備核心配置通過 FIPS 140-3 Level 3 認證的硬體加密模組,具備「防物理拆解」的強化保護機制,一旦偵測到入侵嘗試,系統會啟動防護,確保機密不外流。
Q:ProEKM 能協助企業符合哪些法規遵循要求?
A:ProEKM 能協助組織滿足金鑰輪轉與稽核需求,協助達成金融、醫療等產業的嚴苛法規遵循與稽核要求。