【ProTKN_資料去識別化】測試要用真實資料,又怕資料外洩?ProTKN 資料去識別化解開這個兩難
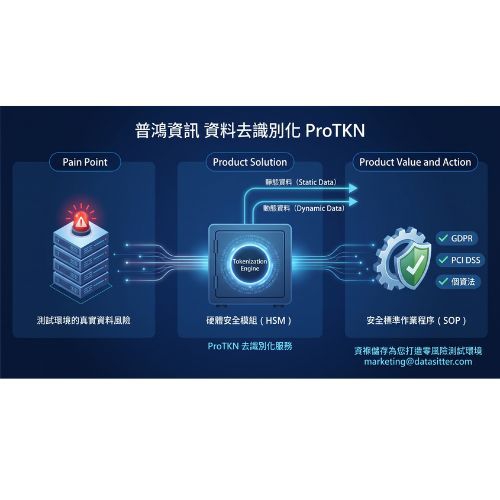
ProTKN 是普鴻資訊(PROVISION)的資料去識別化解決方案,讓企業用「擬真資料」取代真實客戶資料進行系統測試,既能驗證功能,又不會讓機敏資訊曝險。多數企業的測試流程都面臨一個兩難:用真實資料測試最準確,卻要承擔資安漏洞、合規違規、內部誤用的風險;不用真實資料,測試結果又可能失真。ProTKN 提供的是一個兩全其美的解法。
為什麼測試資料是資安規劃裡容易被忽略的一環?
測試對系統驗證與資料共享來說不可或缺,但用真實資料做測試,等於把客戶個資、交易紀錄這類機敏資訊,攤在開發與測試環境裡—而這些環境的資安等級,往往不如正式環境嚴謹。這不只是理論上的風險:企業因此面臨的可能是資安漏洞、合規違規,甚至是內部人員誤用機敏資料。多數企業並非不知道這個風險,而是找不到「既能測試、又能保護」的具體做法。
ProTKN 怎麼解決這個問題
ProTKN 資料去識別化服務,用無法識別的代碼化資訊取代敏感的真實資料,就算資料被竊取,攻擊者拿到的也只是無意義的代碼,無法還原成真實資訊。它可以靈活套用範本,同時保護靜態資料(Static Data)與動態資料(Dynamic Data),確保機敏資訊在任何測試與開發階段都不會暴露。在金鑰保護上,ProTKN 整合硬體安全模組(HSM),去識別化過程中使用的所有加密金鑰,都保存在通過 FIPS 140-3 Level 3 認證的加密安全模組中,提供金融等級的金鑰安全防護——確保金鑰生命週期的安全,也讓去識別化的演算法與加密機制更難被突破。
資褓儲存的建議:導入 ProTKN 前可以先做這三件事
以下是三個具體建議:
建議一:先盤點測試環境目前用的是哪些真實資料
很多企業其實說不清楚,開發與測試環境裡到底跑著多少真實客戶資料。導入前先盤點清楚哪些系統、哪些資料庫在測試時會用到真實資料,能幫助後續決定去識別化範本要怎麼套用。
建議二:分開處理靜態資料與動態資料的去識別化需求
靜態資料(例如測試用的資料庫快照)和動態資料(例如即時串接的資料流)需要不同的保護思路。建議在導入規劃階段就把兩者的範圍和優先順序分清楚,不要用同一套邏輯硬套。
建議三:把去識別化流程納入既有的開發與測試 SOP,而不是額外的手動步驟
如果去識別化變成一個「想到才做」的額外動作,久了一定會被跳過。建議把 ProTKN 的流程直接整合進既有的測試環境建置流程,讓「用擬真資料測試」變成預設選項,而不是例外。
常見問題 Q&A(問答)
Q:用去識別化後的資料測試,結果還準確嗎?
A:ProTKN 提供的是擬真資料,目的是在保留資料結構與特性的同時,取代掉真正敏感的內容,讓測試結果具備參考價值,又不暴露真實機敏資訊。
Q:靜態資料和動態資料都能處理嗎?
A:可以。ProTKN 可靈活套用範本,同時保護靜態資料(Static Data)與動態資料(Dynamic Data)。
Q:去識別化用的加密金鑰安全嗎?
A:ProTKN 整合硬體安全模組(HSM),所有加密金鑰保存在通過 FIPS 140-3 Level 3 認證的加密安全模組中,提供金融等級的金鑰安全防護。
Q:ProTKN 能滿足哪些法規遵循要求?
A:ProTKN 的保護機制可協助企業符合個人資料保護法、GDPR(歐盟一般資料保護規則)與 PCI DSS(支付卡產業資料安全標準)等法規遵循要求。