守護企業機敏資料最後防線:普鴻 ProCFS 解決 Linux(開源作業系統)檔案加密難題
在企業資訊環境中,Windows(微軟作業系統)擁有內建的加密機制,但 Linux(開源作業系統)卻缺乏共通的防護標準,常常成為企業防護的漏洞。普鴻資訊(PROVISION)推出的 ProCFS(Linux 檔案加密產品),專為解決此痛點而生。它能提供即時且無縫的加密服務,並將加密的最核心「金鑰」安全地鎖在具備國際認證的硬體晶片中。即使設備遭竊,機敏資料依然安全無虞,是企業防範資料外洩的必備利器。
一、 產品痛點:企業常忽略的資安死角,共用檔案為何身陷外洩危機?
許多企業在規劃資訊安全時,常常面臨一個隱形的巨大挑戰:Windows(微軟作業系統)伺服器有原廠的 EFS(加密檔案系統)可以使用,用戶端也有 BitLocker(磁碟機加密)作為防護,但是 Linux(開源作業系統)卻缺乏一個共通且標準的檔案加密機制。
-
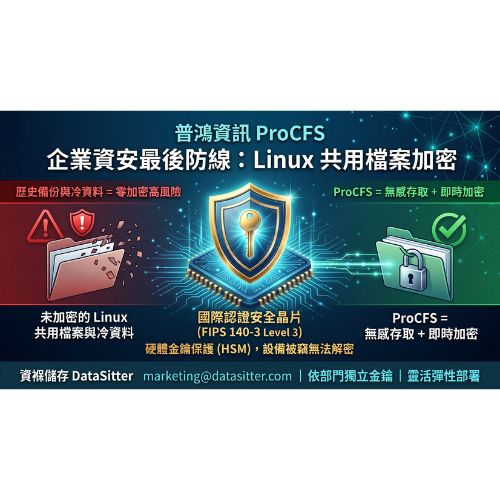
無加密狀態下的裸奔風險: 缺乏共通加密機制的結果,就是許多企業的 Linux 共用檔案長期處於「未加密」的狀態。這意味著一旦駭客入侵,或是內部人員意圖不軌,檔案只要被複製或竊取,裡面的機敏資料就會毫無保留地直接外洩,對企業營運造成重擊。
-
冷資料成為最大的防護漏洞: 企業更容易忽略的是「歷史資料」和「備份檔案」這類冷資料。這些檔案平常沒有人會去頻繁存取,自然也容易忘記幫它們上鎖保護。等到資安事件爆發時,企業才驚覺這些長期被遺忘的檔案,才是外洩風險最大、最致命的防護死角。
二、 產品價值:普鴻 ProCFS 的四大核心優勢,打造堅不可摧的防護網
為了彌補 Linux 系統的防護缺口,普鴻 ProCFS 提供了一套完整的解決方案,幫助企業建構極致安全的資料保護力:
-
無縫且即時的加密體驗: ProCFS 支援多種主流的 Linux 檔案加密機制。當企業員工存取共用檔案時,系統會在背景進行無縫的「即時加密」。員工完全不需要改變原本的工作習慣,也不用手動執行任何複雜的加密動作,兼顧了高度安全性與日常營運的順暢度。
-
軍規等級的加密金鑰保護: 加密機制最核心的命脈在於「金鑰」。ProCFS 採用具備國際認證的 ProEKM(企業金鑰管理)技術,並支援 AES(進階加密標準)、RSA(非對稱加密演算法)等高強度演算法。最關鍵的是,金鑰被嚴密保管在具備 FIPS 140-3 Level 3(聯邦資訊處理標準)與 CC EAL4+(國際資安共通準則評估保證級別)國際認證的硬體晶片中。這代表就算整台設備被實體竊取,沒有合法授權也絕對無法取得金鑰、解開檔案。
-
彈性部署以因應企業組織架構: 不同單位的資料量與專案有著不同的機密層級。ProCFS 允許企業依照實際狀況,選擇 All-in-One(單機整合)架構,或是針對龐大資料量選擇 Cluster(叢集)部署架構。此外,它還能讓不同部門(如財務、研發)各自擁有專屬的加密金鑰,確保非授權人員無法跨部門解密檔案,落實嚴格的權限壁壘。
-
全方位的可擴展性與穩定系統: ProCFS 搭載於 ProTrust Server 資安加密機上,採用 HardenOS(強化作業系統)。此系統基於穩定的 Linux 核心,由最高安全等級的 HSM(硬體安全模組)作業系統演進而來,擁有極小的攻擊面與極低的維護成本,並已獲多家金融客戶實證。未來若企業有進階需求,還能在同一台設備上直接擴充 ProTDE(資料庫透明加密)、ProTKN(資料去識別化)與 ProCLM(憑證生命週期管理),滿足全方位的資安佈局。
三、 資褓儲存(DataSitter)建議:企業導入前的成功三部曲
身為專業的資料保護顧問,資褓儲存(DataSitter)建議企業 IT 與資安團隊在導入 ProCFS 進行加密前,可以先完成以下三項盤點與規劃工作,將能讓後續的專案上線更加順利:
-
建議一:全面盤點共用檔案與冷資料的存放位置
許多 IT 團隊對正式運作環境暸若指掌,卻不一定能精確掌握備份主機或歷史歸檔區的狀況。我們建議貴公司先徹底清查所有 Linux 共用檔案、歷史資料與備份檔案的存放位置、類型及業務負責人。這份清單將是決定加密範圍與執行順序的重要依據,確保防護沒有死角。
-
建議二:釐清內部金鑰權限與評估部署架構
ProCFS 的一大亮點是能讓不同單位使用獨立金鑰。我們建議企業先從內部組織架構思考:「哪些部門需要獨立的權限與專屬金鑰?」。確認組織與資料的對應關係後,再依據貴公司的資料量大小,來評估採用 All-in-One(單機整合)架構就足夠,還是需要導入具備高可用性的 Cluster(叢集)架構。
-
建議三:將維運與備援計畫完整納入採購預算
ProCFS 的架構非常完整,設備可以擴充備用機,硬體維護有在地支援,而軟體授權則是採取每年訂閱更新的模式。這代表它並非單純買斷硬體就結束,建議貴公司在編列 IT 預算時,務必將備用機數量、維護方式和每年的訂閱費用一併納入中長期的維運計畫中,確保系統防護不中斷。
【常見問題 Q&A】
Q1:Linux(開源作業系統)本身沒有內建檔案加密,ProCFS 是如何補齊這個缺口的?
A1:ProCFS 提供了多種主流的 Linux 檔案加密機制,能夠在檔案存取時進行無縫的「即時加密」,完美填補了 Linux 缺乏共通加密標準的資安漏洞,讓企業的共用檔案不再裸奔。
Q2:導入系統後,我們公司的員工需要改變原本的操作習慣嗎?
A2:完全不需要。ProCFS 的加密過程是無縫且即時的,使用者不必特別執行任何複雜的加密動作,照原本的方式存取共用檔案即可,絲毫不影響日常營運的生產力。
Q3:不同部門(例如財務部和研發部)可以用不同的加密金鑰嗎?
A3:可以的。ProCFS 支援讓不同的部門或專案各自使用不同的加密金鑰,嚴格避免未經授權的人員(即使是內部員工)去解密不屬於自己單位的機敏檔案。
Q4:如果公司的機房遭竊,加密設備被偷走,檔案會被破解嗎?
A4:絕對不會。加密金鑰被嚴密保管在具備 FIPS 140-3 Level 3(聯邦資訊處理標準)國際認證的硬體晶片中。即使實體設備被竊取,金鑰也無法被強行提取,檔案依然保持加密狀態。
Q5:ProCFS 導入之後,未來公司規模擴大還能擴充其他資料保護功能嗎?
A5:可以的。同一台設備具備高度可擴展性,未來貴公司可以直接擴充包含 ProTDE(資料庫透明加密)、ProTKN(資料去識別化)與 ProCLM(憑證生命週期管理)等系列產品,滿足持續成長的資安與合規需求。