AD 異動稽核怎麼做?誰改了什麼、改之前是什麼,一次看清楚
Active Directory(AD,目錄服務)掌管企業裡誰能登入、能存取哪些系統,一旦帳號、群組或群組原則被改動,影響的是整間公司。問題是,靠系統內建的記錄追查異動,往往又慢又難看懂。Quest Change Auditor for Active Directory 會即時記錄每一次異動的誰、什麼、何時、哪裡、哪台工作站,以及改之前和改之後的值;還能鎖定關鍵群組與群組原則,誤改時一鍵還原。本文說明 AD 異動稽核為什麼重要,以及企業導入前可以先準備的事。
AD 被改了,為什麼常常沒人發現?
AD 是企業存取各種系統的入口,也是攻擊者最想拿下的地方。只要攻擊者取得管理權限,就可能把自己加進特權群組、修改群組原則,接著在內部橫向移動。跨 AD 與 Entra ID 的異動報表與弱點監控又慢又複雜,容易留下攻擊者可以利用的缺口。
企業最常遇到的情況:
- 異動查不到人:群組成員或權限被改了,內建記錄格式難懂,要花很多時間才拼得出是誰、從哪台電腦改的。
- 事後才知道:沒有即時告警,等使用者反應系統不能用,或稽核時才發現異動,已經過了好幾天。
Change Auditor 能幫企業做什麼?
Change Auditor 是 Quest 為混合式 AD 環境設計的稽核工具,同時涵蓋地端 AD 與雲端 Entra ID。
- 不需要依賴系統內建的稽核記錄:透過 Change auditor,不用調整 AD 主機稽核,也能追蹤異動。
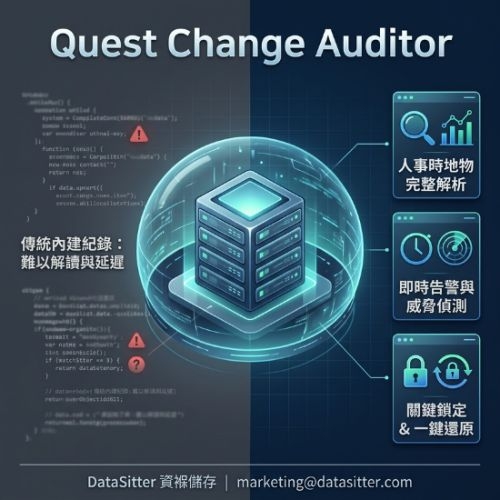
- 看懂每一次異動:把難懂的系統記錄轉成人話與固定格式,清楚列出誰、做了什麼、何時、在哪裡、從哪台工作站操作,以及異動前後的值。
- 即時告警:異動發生當下就發出告警,並帶出來源工作站的 IP 與前後值,讓資訊人員第一時間處理。
- 偵測針對 AD 的攻擊:可稽核 DCSync、DCShadow、SIDHistory 濫用等攻擊手法。
- 鎖定高權限物件:不論攻擊者盜用了什麼權限,都能阻擋對高權限群組、群組原則設定的修改。
- 一鍵還原誤改:保留還原前值紀錄,可透過內建工具按一下還原成先前的值。
- 威脅時間軸與關聯搜尋:依時間順序檢視 AD 與 Entra ID 的異動,找出和其他事件的關聯,縮短調查時間。
- 合規報表:內建報表可對應 GDPR、PCI DSS、HIPAA、SOX、FISMA/NIST、GLBA 等法規要求,稽核時直接產出。
- 與資安平台整合:可將事件送到 SIEM(資安事件管理)平台,與企業既有的監控流程接在一起。
AD 異動稽核的 3 個建議
- 建議一:先盯緊最高權限的群組與群組原則
AD 物件很多,不必一開始就全部監控。建議先列出 Domain Admins 等特權群組、重要的群組原則與服務帳號,針對這些物件開啟即時告警與鎖定。這樣能用最少的設定,先擋下影響最大的風險,之後再逐步擴大範圍。
- 建議二:把「誰改的、改了什麼」變成日常報表
稽核不該只在出事後才做。建議每週固定產出 AD 異動報表,檢查有沒有非上班時間的異動、陌生帳號被加入特權群組等情況。Change Auditor 的報表可直接對應法規要求,資安稽核時也能少花很多整理資料的時間。
- 建議三:導入前先備好主機與資料庫
Change Auditor 由伺服器端的 Coordinator、裝在網域控制站上的 Agent 與管理主控台組成,資料存放在 SQL Server。導入前先規劃好這兩項資源,並和網域控制站的維運時段一起安排,上線會更順利。
資褓儲存代理 Quest,可以依企業的 AD 規模與稽核需求,協助規劃 Change Auditor 的監控範圍與導入步驟。想知道自家 AD 的異動看不看得清楚,歡迎來信 marketing@datasitter.com,或來電 (02)2367-7800 分機 102 洽詢。
常見問題 Q&A(問答)
Q:Windows 內建就有事件記錄,為什麼還需要 AD 異動稽核工具?
A:微軟事件檢視記錄格式不易閱讀,查一次異動常要比對很多筆事件。Change Auditor 會把記錄整理成誰、什麼、何時、哪裡、哪台工作站與前後值,並在異動發生時即時告警,還能鎖定高權限物件、一鍵還原,這些都是單看內建記錄做不到的。
Q:Change Auditor 只能用在地端 AD 嗎?
A:不只。它可擴充模組,同時涵蓋地端 AD 與雲端 Entra ID,可以在同一個平台查看兩邊的安全性異動。
Q:管理員改錯設定,Change Auditor 能幫忙復原嗎?
A:可以。針對物件,可以一鍵還原成先前的值;也能事先鎖定高權限群組,避免被修改。本功能攸關權限操作,需要謹慎討論後再使用。這個功能不能取代備份還原,若企業有還原需求,歡迎與資褓儲存討論。
Q:導入 Change Auditor 需要準備什麼?
A:需要一台安裝 Coordinator 的伺服器,以及一套 SQL Server 存放稽核資料;網域控制站上則安裝 Agent。實際規格與授權方式,歡迎與資褓儲存討論。