檔案被加密怎麼辦?從國內企業遭駭公告看備份還原的 4 個重點
檔案被加密後,企業能不能恢復運作,關鍵在於手上有沒有一份攻擊者碰不到、而且乾淨的備份。2026 年 10 月底,國內兩家企業先後發布重大訊息,表示資訊系統遭外部駭客攻擊,部分伺服器檔案遭惡意加密,影響內部作業系統運作。兩家公司都隔離了受影響設備、變更帳號密碼,並透過備份還原系統;其中一家也說明,有部分檔案無法解密。本文整理這次的應變順序,以及企業平時要先把備份顧好的 4 個重點。
伺服器檔案被加密,企業會遇到什麼狀況?
檔案被加密,代表檔案還在,但內容已經無法正常開啟,依賴這些檔案的系統也會跟著停擺。根據兩家公司的公告,這次受影響的是部分伺服器檔案,內部作業系統有一部分無法正常運作。
兩家公司初步評估都沒有個人資料外洩,也表示對營運與財務沒有重大影響。不過其中一家的公告提到「部分檔案無法解密」,這句話值得每一家企業留意:備份能救回多少資料,取決於最後一份可用備份是什麼時候做的、有沒有涵蓋到這些檔案。
報導也指出,兩起事件是否為同一次攻擊,仍有待兩家公司進一步說明;攻擊者身分與入侵途徑目前都沒有公開。
事發當下,企業做了哪些處理?
這次的公告把應變步驟寫得很清楚,可以當作企業檢視自家應變流程的參考。其中一家在重大訊息中列出的處理方式如下:
- 隔離受影響設備:先把受影響的機器與網路切開,避免加密範圍擴大。
- 管制帳號權限並變更密碼:攻擊者可能已經取得帳號,所以要先收回權限、換掉密碼。
- 部署端點偵測監控:在端點部署 EDR(端點偵測與回應),持續監看有沒有異常行為。
- 透過安全備份還原系統:用備份把系統恢復到可以運作的狀態。
- 鑑識分析與影響範圍調查:持續追查事件原因與影響範圍。
這五個步驟裡,前三項是止血,第四項才是讓營運恢復。如果沒有可以信任的備份,前面做得再快,系統也很難回到正常狀態。
備份還原的 4 個重點:資褓儲存的建議
以下建議寫給負責伺服器、儲存與備份的資訊主管與維運人員。前兩項是平時就要準備好的備份架構,後兩項是事發時與事發後的動作。
- 建議一:備份要放在攻擊者碰不到的地方
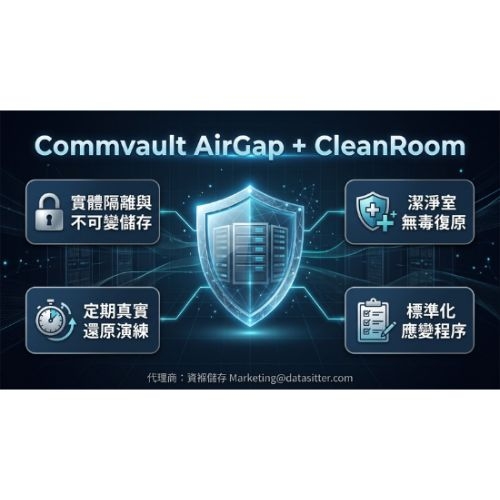
攻擊者如果能連到備份主機,備份檔也可能一起被加密或刪除。Commvault Cloud 備份與復原提供 Air Gap 隔離備份,讓備份與正式環境隔開;搭配不可變儲存(Immutable Storage)做成不可變備份,備份在保護期間內不可修改或刪除。這樣即使正式環境的檔案被加密,手上仍保有一份可以拿來還原的資料。
- 建議二:還原前先確認備份是乾淨的
直接把備份還原回原本的環境,有可能把攻擊者留下的程式一起帶回來,造成再次感染。Commvault Cleanroom 潔淨室復原可以在雲端的隔離環境中,用乾淨的備份重建系統,先確認系統正常、再切回正式環境,降低還原後再次感染的風險。
- 建議三:定期做還原演練,確認能救回多少資料
「部分檔案無法解密」提醒我們,備份做了不代表一定救得回來。建議定期挑選重要系統實際還原一次,記錄需要多少時間、最後一份可用備份是哪一天,以及有哪些檔案沒有被涵蓋到。演練結果可以用來調整備份頻率與範圍,事發時也能更快判斷要從哪一個時間點還原。
- 建議四:事發時照順序處理,先止血再還原
參考這次的公告,事發當下先隔離受影響設備、收回帳號權限並變更密碼,再用確認過的備份還原系統,同時保留紀錄給後續鑑識分析。建議企業把這個順序寫進資安事件應變程序,並事先指定誰負責隔離、誰負責還原,避免事發時才開始分工。
資褓儲存代理 Commvault,Air Gap 隔離備份與 Cleanroom 潔淨室復原都可以透過資褓儲存,以 SaaS(軟體即服務)方式購買授權;我們也可以依企業的系統規模與備份現況,規劃隔離備份與還原流程。想確認自家備份能不能撐過一次加密攻擊,歡迎來信 Marketing@datasitter.com 洽詢。
常見問題 Q&A(問答)
Q:伺服器檔案被加密,有備份就一定救得回來嗎?
A:不一定。能救回多少資料,取決於最後一份可用備份的時間點、備份涵蓋的範圍,以及備份本身有沒有一起被加密或刪除。國內一家企業在 2026 年 10 月的公告中就提到,透過備份還原後,仍有部分檔案無法解密。
Q:為什麼備份要和正式環境隔離?
A:攻擊者如果能從正式環境連到備份,就可能把備份一起加密或刪除。隔離備份與不可變儲存,可以讓備份在保護期間內不被修改或刪除,確保事發時手上還有資料可以還原。
Q:檔案被加密後,第一步該做什麼?
A:先隔離受影響的設備,避免加密範圍擴大,接著收回帳號權限並變更密碼,再用確認過的備份還原系統。國內企業在 2026 年 10 月的遭駭公告中,也是依這個順序處理,並同步部署端點偵測監控與進行鑑識分析。
Q:什麼是潔淨室復原?
A:潔淨室復原是在與正式環境隔開的環境中,用乾淨的備份重建系統,確認沒有問題後再切回正式環境。這樣做可以降低還原後再次感染的風險,Commvault Cleanroom 就是在雲端隔離環境中進行這項工作。